
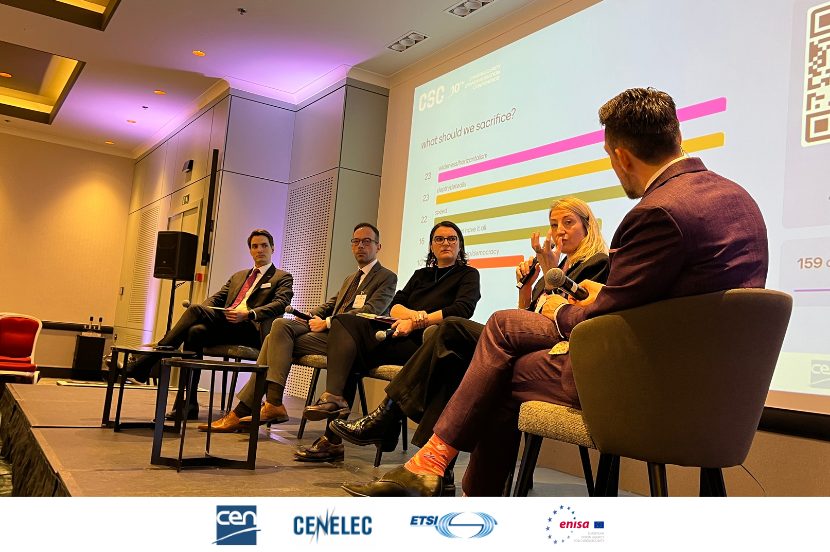
Standardizarea europeană în securitate cibernetică intră într-o etapă nouă. Mesajul transmis la cea de-a 10-a Conferință privind standardizarea în securitate cibernetică, organizată de CEN, CENELEC, ETSI și ENISA, este clar: standardele vor avea un rol tot mai important în aplicarea legislației europene și în consolidarea rezilienței digitale. Evenimentul a avut loc la Bruxelles, pe 12 martie 2026, și a reunit decidenți, lideri din industrie, cercetători și experți în securitate cibernetică.
Pentru comunitatea de standardizare, conferința confirmă o schimbare de ritm. Uniunea Europeană se bazează din ce în ce mai mult pe standarde armonizate pentru a susține conformitatea cu cerințele legislative. Asta înseamnă că activitatea de standardizare nu mai stă doar în zona tehnică, ci influențează direct modul în care organizațiile își proiectează produsele, serviciile și procesele.
Unul dintre mesajele puternice ale conferinței a vizat echilibrul dintre viteză și calitate. Participanții au arătat că sistemul european de standardizare trebuie să răspundă mai rapid la evoluțiile tehnologice și legislative. În același timp, ei au susținut că modelul european bazat pe consens și pe calitatea documentelor nu trebuie slăbit.
Un loc important în discuții l-a ocupat peisajul legislativ european aflat în schimbare. Vorbitorii au analizat impactul noilor propuneri și acte legislative asupra standardizării și au discutat despre câtă flexibilitate ar trebui să lase autoritățile de reglementare. A apărut și o temă foarte practică: cum poate fi păstrat echilibrul dintre obiectivele ambițioase de reglementare și capacitatea reală de implementare a companiilor, mai ales a IMM-urilor.
Conferința a acordat atenție specială și Cyber Resilience Act. Experții au discutat despre calendarul standardelor care vor susține aplicarea acestui act și despre relația lui cu alte instrumente legislative europene, precum NIS2, DORA și eIDAS. Pentru organizațiile care urmăresc aceste evoluții, mesajul este simplu: standardele devin tot mai mult puntea dintre textul legislativ și aplicarea concretă în piață.
Discuția despre viitor a mers și mai departe. Participanții au susținut că Regulamentul 1025/2012 rămâne adecvat, dar au cerut accelerarea lucrului la specificațiile tehnice și întărirea poziției Europei ca reper internațional în standardizare. În același timp, conferința a arătat că securitatea cibernetică nu mai poate fi tratată separat de politica industrială, de autonomia tehnologică și de funcționarea pieței digitale europene.
Pentru România, această direcție contează direct. Pe măsură ce legislația europeană se sprijină tot mai mult pe standarde, crește și nevoia ca mediul economic, experții și organizațiile relevante să urmărească activ procesul de standardizare și să participe la el. Cine este prezent în acest proces înțelege mai repede cerințele, poate anticipa schimbările și poate contribui la formularea soluțiilor tehnice care vor fi folosite la scară europeană. Această concluzie rezultă din accentul pus la conferință pe rolul standardelor în susținerea cadrului european de securitate cibernetică și a pieței digitale reziliente.
